Cenários de Automação para Indústrias Eficientes
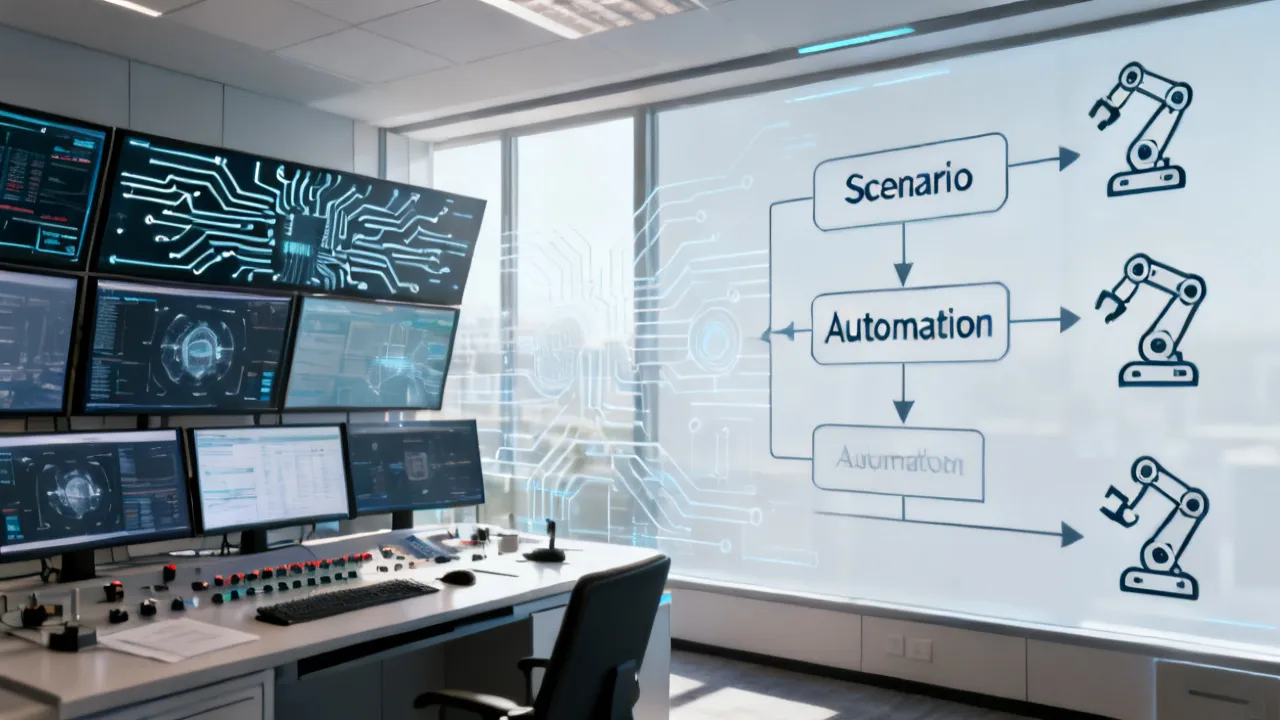
Este guia orienta a estruturar “Scenario Automação” com foco em governança, integração e melhoria contínua. Em termos objetivos, cenário é o desenho operacional de fluxos (eventos → decisões → ações) para reduzir variabilidade e acelerar resposta. A automação industrial conecta sensores, sistemas e execução, com ganhos que dependem de requisitos bem definidos, validação e segurança operacional.
1) Visão essencial: como desenhar “Scenario Automação” com segurança e previsibilidade
Ao pensar em Scenario Automação, a prioridade deve ser sempre a mesma: transformar processos dispersos em fluxos padronizados e verificáveis, capazes de executar decisões consistentes diante de eventos do mundo real. Em termos práticos, um bom cenário define condições (o que precisa ser verdadeiro), ações (o que deve acontecer) e tratamento (o que ocorre quando algo foge do esperado). Para indústrias, isso se traduz em menor variabilidade operacional, ciclos mais curtos de resposta e uma base mais sólida para governança, auditoria e manutenção.
Do ponto de vista de um especialista em automação, vale ressaltar um ponto técnico que costuma ser subestimado em projetos iniciais: “cenário” não é apenas uma sequência de passos. Ele é um modelo operacional. E todo modelo operacional precisa lidar com três realidades ao mesmo tempo: integração entre camadas (campo, controle e TI), qualidade dos sinais (medição, confiabilidade e redundâncias) e segurança (funcional, ciber e mecânica, conforme aplicável). Sem isso, a automação pode até “rodar”, mas dificilmente evolui com previsibilidade.
Quando se trata de segurança e previsibilidade, existe um princípio que ajuda a organizar o raciocínio: o cenário precisa ser determinístico no que é determinístico e tolerante no que precisa de tolerância. Determinístico significa que, para determinadas condições de entrada, a saída deve ser previsível e repetível. Tolerante significa que, quando a realidade traz ruído, atrasos ou dados incompletos, o sistema não pode tomar decisões “no escuro”. Em vez disso, deve entrar em estados controlados (por exemplo, degradado, aguardando validação, bloqueado com segurança) e chamar a intervenção apropriada quando necessário.
Além disso, vale ampliar a visão para um aspecto organizacional: Scenario Automação também é uma forma de reduzir dependência de conhecimento tácito. Quando uma equipe descreve suas decisões em um modelo que pode ser lido, testado e auditado, ela transforma “habilidade individual” em “capacidade de sistema”. Isso muda o jogo ao longo do tempo, porque facilita treinamento, transição de turnos e a evolução da planta sem depender de “quem sabe”.
Uma consequência prática dessa abordagem é que os cenários passam a ser tratados como artefatos de engenharia. Assim como diagramas elétricos ou lógicas de intertravamento, eles devem ter versão, autoria, critérios de aceitação, rastreabilidade de mudanças e evidências de teste. Sem isso, o cenário vira apenas documentação “bonita” e, portanto, frágil.
2) O que é “Scenario Automação” e por que ele muda o jogo na execução
Em um projeto de automação, é comum que as decisões “no chão de fábrica” sejam distribuídas: operadores interpretam sinais, sistemas de supervisão registram históricos, e cada equipe adapta rotinas quando surgem exceções. O Scenario Automação busca organizar essa lógica em um desenho coeso: eventos (por exemplo, detecção de peça, confirmação de posição, leitura de qualidade), regras (por exemplo, faixa aceitável, prioridade, ordem de atendimento), e ações (por exemplo, iniciar ciclo, desviar lote, alertar o turno, solicitar intervenção).
Na prática, quando você padroniza cenários, aumenta a capacidade de:
- Rastreabilidade: entender por que um estado ocorreu e quais sinais o dispararam. Isso é essencial para auditoria interna e para análises pós-incidente (por que ocorreu, em que momento, sob quais condições de sinal e quais decisões foram tomadas).
- Manutenibilidade: reduzir dependência de conhecimento tácito de pessoas específicas. Cenários bem modelados deixam claro “o que fazer quando X acontece”, o que reduz improviso.
- Escalabilidade: reutilizar padrões de decisão em novas linhas e plantas. Um bom padrão de eventos/regra/ação pode ser replicado com ajustes de calibração e limites.
- Testabilidade: validar comportamentos antes de levar ao ambiente produtivo. Isso inclui testar cenários negativos e sequências raras.
Para aprofundar: “mudar o jogo” significa que a automação deixa de ser somente um mecanismo de movimento e passa a ser um mecanismo de decisão confiável. E decisão confiável tem duas dimensões:
- Decisão correta: a lógica é compatível com requisitos de negócio, qualidade, segurança e capacidade da máquina.
- Decisão consistente: a lógica se mantém estável mesmo com ruído, atrasos e eventos fora de ordem típicos do mundo real.
Em termos de execução, um cenário bem desenhado reduz “zonas cinzentas”. Por exemplo, em vez de “se a leitura de qualidade estiver baixa, desvie”, você define exatamente: quais leituras contam como “baixa”, como lidar com medições inválidas, o que acontece se a leitura chega com atraso, como registrar o motivo do desvio e como reagir após a falha.
Outra mudança relevante é a forma como o time trata exceções. Em automação tradicional, muitas exceções são tratadas como alarmes e o operador decide. Em Scenario Automação, exceções são tratadas como parte do modelo: existem rotas de contingência, estados de espera, revalidações e procedimentos de recuperação. Isso não elimina a necessidade do operador, mas organiza a interface humana e reduz o tempo de resposta.
3) Estrutura recomendada de cenários (eventos → decisões → ações)
Uma abordagem robusta costuma organizar os cenários em blocos. Porém, vale estender essa estrutura com detalhes para que o cenário não fique apenas “conceitual”. Um cenário sustentável precisa ser composto por definições que se transformam facilmente em implementação e testes.
-
Camada de eventos: fontes de dados (sensores, intertravamentos, status de equipamentos, leituras de visão/qualidade quando aplicável). Aqui, a questão não é apenas “o sinal existe”, mas sim a confiabilidade, o tempo de atualização e o tratamento de falhas. Em cenários maduros, costuma-se classificar eventos em categorias como:
- Eventos binários (chaveamento, intertravamento, permissões).
- Eventos analógicos (medidas contínuas, temperatura, pressão, vibração).
- Eventos de temporização (timeouts, janelas de tempo, “se em X segundos não ocorrer Y”).
- Eventos de comunicação (perda de link, atraso, reconexão, inconsistência de versão).
- Eventos de qualidade (aprovado/reprovado, escore, probabilidade, leitura inválida).
-
Camada de decisão: regras de negócio e critérios de qualidade/produção. Essa camada deve ser explícita e versionada, permitindo auditoria e evolução controlada. Para reduzir ambiguidades, as regras devem ser descritas com:
- Condições de habilitação (quando a regra pode ser aplicada).
- Condições de exclusão (quando a regra não deve ser aplicada).
- Prioridades (o que prevalece quando múltiplas regras podem disparar).
- Regras de transição (como o sistema passa de um estado para outro).
- Critérios de consistência (por exemplo, validar se uma peça está no estágio correto antes de aceitar a leitura de qualidade).
-
Camada de ação: comandos e procedimentos (execução de automação no CLP/PLC, chamadas a rotinas em SCADA/MES, acionamento de alarmes, bloqueios e rotas de contingência). A camada de ação precisa ser desenhada para refletir:
- Atividades determinísticas (comandos e sequências que devem ocorrer em uma ordem definida).
- Atividades com efeito colateral controlado (por exemplo, registrar lote, fechar rastreabilidade, contabilizar refugos).
- Atividades de notificação (alarmar, criar ticket, orientar intervenção).
- Atividades de recuperação (reiniciar ciclo, recalibrar, pedir validação de sensor).
-
Camada de contingência: o “plano B” para ruídos, sensores inconsistentes, condições fora de faixa, falhas de comunicação e mudanças de estado no meio do ciclo. Contingência não é improviso. Ela deve prever:
- Falhas transitórias: quando tentar novamente é aceitável e quando não é.
- Falhas persistentes: quando bloquear e pedir manutenção.
- Eventos fora de ordem: por exemplo, leitura de qualidade chegando antes do estágio de posicionamento.
- Eventos simultâneos: e qual ação prioriza segurança, qualidade ou continuidade.
- Recuperação de contexto: como preservar/registrar o estado da peça/lote e evitar “perder a rastreabilidade”.
Quando essa estrutura existe, o Scenario Automação deixa de ser um conjunto improvisado e passa a ser uma arquitetura operacional. E, como arquitetura, ele precisa ser sustentado por engenharia: padrões de nomenclatura, padronização de estados, interfaces bem definidas entre camadas e testes que comprovem o comportamento em condições normais e de falha.
4) Integração: onde os projetos mais falham (e como evitar)
Projetos de automação com foco em cenário geralmente encontram dificuldades em quatro pontos. Porém, para ser útil, é importante detalhar os mecanismos por trás dessas dificuldades e como evitá-las com design e processo.
- Ambiguidade de requisitos: se “às vezes é assim” vira requisito, o sistema não terá critérios claros de decisão. Em geral, a ambiguidade aparece quando se tenta transformar “experiência do operador” em lógica, mas sem formalizar limites e condições. A solução é exigir critérios testáveis: faixas, tempos, priorização, comportamentos em caso de leitura inválida e responsabilidades por atualização.
- Tratamento incompleto de exceções: cenários precisam prever estados transitórios, falhas temporárias e eventos simultâneos. Muitas falhas não são “um único erro”, mas uma cadeia: comunicação oscila → leituras ficam inconsistentes → o cenário toma uma ação errada → surge um estado não previsto. Para evitar, é preciso modelar estados intermediários (por exemplo, “aguardando validação de sensor”, “reconectando”, “processo em revalidação”).
- Integração frágil entre camadas: sinais do campo podem chegar com atrasos, e decisões podem ser tomadas com base em dados defasados. A solução envolve: carimbo temporal, validação de frescor da informação (freshness), buffers de eventos e definição de “qual janela de tempo” é válida para cada decisão. Além disso, é crucial alinhar ciclos de varredura (scan) do controle e latências do supervisório.
- Falta de validação: sem testes de cenários (inclusive negativos), o sistema pode se comportar de modo inseguro ou ineficiente. A validação não deve se limitar ao “funciona para o caso feliz”. Deve incluir:
- perda e retorno de comunicação;
- leituras inválidas e leituras fora de faixa;
- eventos em ordem invertida;
- falhas durante transições;
- situações em que duas regras competem.
Como especialista, a recomendação é simples: cenário bem desenhado é cenário testado. Isso inclui simulação, testes em banco/sandbox quando possível, e pilotos com supervisão. Mas há um detalhe que costuma separar projetos bem-sucedidos: testes precisam refletir o comportamento de tempo do sistema. Em automação, a lógica pode estar correta, mas se ela depende do “chegar rápido” do dado e o ambiente real tem latência, o comportamento diverge. Por isso, simular tempo (ou testar com relógios reais) é parte do rigor.
Outro ponto de integração: interfaces. O cenário depende de contratos entre camadas. Se a camada de controle exporta sinais para supervisão, e supervisão decide ações, é necessário que ambos tenham o mesmo entendimento de estados. Por exemplo: o que significa “PRONTO” no controle e no SCADA? São o mesmo estado? Tem diferença de condição? O contrato deve ficar explicitado no modelo e na engenharia.
5) Segurança operacional e conformidade: requisitos mínimos para cenários
Automação industrial exige disciplina. Mesmo sem entrar em detalhes normativos específicos (pois dependem do setor e do tipo de equipamento), o raciocínio é sempre o mesmo: não automatize decisões sem definir o que acontece quando a condição não é atendida.
De forma objetiva, todo Scenario Automação deve prever:
- Estados seguros (por exemplo, parar ciclo com segurança quando condições críticas falharem). Isso inclui definir quais falhas levam a parada imediata, quais levam a parada controlada, quais permitem degradação e continuidade, e quais pedem bloqueio até intervenção.
- Alarmes acionáveis (o alarme deve orientar o que fazer, não apenas informar). Um alarme acionável normalmente inclui: causa provável, impacto, ação recomendada e se o sistema re-tenta automaticamente ou aguarda intervenção.
- Bloqueios e intertravamentos compatíveis com o risco da aplicação. Bloqueios precisam estar alinhados com a arquitetura de segurança do equipamento. Um cenário de automação não deve “contornar” intertravamentos com base em interpretação errada; deve respeitar o que foi projetado para proteger pessoas e ativos.
- Governança de mudanças (versionamento de lógica de decisão, controle de acesso e trilha de auditoria). Mudança em cenário precisa ter avaliação de impacto: segurança funcional, segurança operacional, consistência de dados e possibilidade de efeito colateral.
Além desses itens, vale ampliar o conceito de segurança para incluir a dimensão de cibersegurança industrial no nível de cenário. Mesmo que o cenário não seja “um sistema de segurança cibernética”, ele é um componente que pode ser afetado por alterações de sinal, manipulação de dados ou ataques que induzam estados incorretos. Por isso, o design deve considerar:
- Integridade dos dados: validar formatos, limites, coerência cruzada (por exemplo, se a máquina está em estado “movimento”, não faz sentido receber sinal “peça finalizada” simultaneamente).
- Autenticação/autorização para comandos e mudanças que venham de sistemas externos.
- Resiliência a falhas: o cenário precisa decidir com base no que é confiável e não com base em “dados recebidos, mas sem validação”.
- Fail-safe: em caso de perda de comunicação com um sistema crítico, o comportamento deve ser seguro e conhecido.
Essa disciplina costuma reduzir retrabalho e incidentes “por interpretação”. E, mais do que isso, cria uma linguagem comum entre automação, segurança e operação. Quando o modelo é claro, os envolvidos conseguem avaliar risco e impacto com menos suposições.
6) Métricas e avaliação: o que medir sem recorrer a promessas exageradas
Ao planejar um programa de Scenario Automação, é recomendável escolher métricas que sejam verificáveis e que tenham relação direta com a operação. Em vez de “ganhos genéricos”, a indústria tende a responder melhor quando se mede o que realmente reflete previsibilidade, confiabilidade e melhoria contínua.
Além das métricas listadas, vale expandir a lógica de avaliação para incluir critérios de qualidade do próprio cenário. Ou seja: não apenas “melhorou o OEE”, mas “melhorou a capacidade do sistema de decidir e tratar exceções”. Algumas abordagens úteis incluem medir:
- Tempo de ciclo efetivo (com atenção a “paradas planejadas vs. não planejadas”). Métrica útil não é só o tempo total, mas o detalhamento por causa: bloqueio por falha de sensor, espera por validação, timeout, contingência.
- Taxa de falhas e recuperações por tipo de evento (sensor, comunicação, qualidade, intervenção humana). A lógica aqui é medir “por que falhou” e “quanto tempo levou para voltar ao estado produtivo”.
- Frequência e duração de condições de exceção tratadas pelo cenário. Exceção frequente pode indicar regra mal calibrada, sensor instável ou integração fraca.
- Tempo para diagnóstico (quanto o cenário melhora a rastreabilidade). Isso pode ser medido por exemplo como tempo desde o alarme até a confirmação de causa ou tempo até a ação corretiva.
- Confiabilidade de integração (atrasos, perda de mensagens, qualidade do dado). Para cenários com eventos temporizados, atrasos e out-of-order podem ser mensurados.
- Índice de “estado inválido”: quantas vezes o sistema cai em estados não previstos ou em rotas de contingência por falha de consistência. Um bom cenário tende a reduzir isso ao longo do tempo.
- Percentual de cenários cobertos por teste (coverage). Quanto maior a cobertura de cenários positivos e negativos, menor a chance de surpresa em produção.
- Taxa de retrabalho operacional: quantas intervenções humanas são necessárias para corrigir comportamento do sistema que deveria ter sido tratado pelo cenário.
Para referências de contexto sobre automação, segurança e práticas de governança, relatórios de entidades como International Society of Automation (ISA), NIST (cibersegurança industrial) e documentos técnicos do setor têm orientações que ajudam a estruturar metas e controles. Como não foi fornecida base estatística específica nas informações do pedido, evitei números que poderiam ser não verificados. Ainda assim, a disciplina de medir com rigor é o ponto central: métricas precisam ser correlacionadas com decisões do cenário e evidências coletadas em logs e eventos.
Uma recomendação adicional é criar painéis (dashboards) que diferenciem “falhas do processo” de “falhas do cenário”. Por exemplo: se o sensor está instável, talvez o cenário só reaja corretamente (e o problema seja qualidade de instrumentação). Já se o cenário toma decisão errada para determinado padrão de sinal, então o problema pode ser regra ou integração. Essa distinção ajuda a orientar ações: manutenção de instrumentação versus ajuste de lógica versus melhoria de integração.
7) Como posicionar “Scenario Automação” no ecossistema (SCADA, MES, controle e analytics)
Em muitos ambientes industriais, o cenário precisa conversar com múltiplos componentes:
- Campo/execução: sensores, atuadores e intertravamentos.
- Controle (PLC/CLP): execução determinística e regras de segurança e sequência.
- Supervisão (SCADA): visualização, registros e gestão de alarmes.
- Camada de produção (MES/APS quando aplicável): ordens, rastreabilidade de lote e sincronização com planejamento.
- Analytics e melhoria contínua: análise de eventos para ajustar regras e reduzir variabilidade.
O ponto-chave é definir onde o cenário “mora”. Em geral, regras críticas e determinísticas tendem a ficar na camada de controle. Regras de orquestração e exceções processuais podem ser coordenadas em níveis superiores, desde que a latência e o comportamento em falha sejam tratados. Isso é parte do planejamento do Scenario Automação.
Vamos detalhar com exemplos de posicionamento, porque isso ajuda a evitar falhas típicas. Suponha um processo em que uma leitura de visão determina aprovação/rejeição de uma peça. Existem duas possibilidades:
- Decisão no controle: o PLC recebe a leitura, valida frescor, e decide desvio. A vantagem é previsibilidade e menor latência. A desvantagem é que mudanças de regra podem exigir ciclo de engenharia do controle.
- Decisão na supervisão: o SCADA decide desviar ou parar com base em eventos e regras mais flexíveis. A vantagem é agilidade. A desvantagem é que latência e latched states podem introduzir inconsistência se não houver arquitetura robusta de tempo e comunicação.
Em cenários maduros, costuma existir uma abordagem híbrida: o PLC controla o determinismo físico e garante intertravamentos; o SCADA orquestra exceções e garante observabilidade; e o MES mantém rastreabilidade e alinhamento de ordens. A lógica de qualidade pode estar parcialmente em controle (para ação imediata) e parcialmente em MES (para consolidação e auditoria), desde que fique claro como sincronizar lotes e timestamps.
Outro elemento importante é a “tolerância a falhas” entre camadas. Se a camada de analytics ou MES estiver fora, o cenário não deve colapsar o controle determinístico. Por isso, em projetos bons, o controle opera com um conjunto mínimo de informações para manter segurança e continuidade controlada. A camada superior pode acumular evidências quando voltar, mas não deve impedir estados seguros.
Para inserir maturidade, também é útil pensar no ciclo de vida do cenário: desenho, implementação, validação, operação, aprendizagem e evolução. A cada etapa, há interfaces específicas com SCADA/MES e com analytics. Por exemplo, analytics pode identificar que um certo tipo de exceção aparece com frequência durante uma janela de temperatura. O cenário então é ajustado com uma regra calibrada para reduzir falsos positivos, mas sempre com governança e revalidação.
8) Tabela comparativa (condições, requisitos e como decidir o melhor caminho)
Como suplemento, a seguir há uma comparação prática de abordagens comuns para estruturar cenários de automação, destacando condições e requisitos. (Não inclui links.)
| Abordagem de “Scenario Automação” | Quando é mais adequada | Condições/Pré-requisitos | Riscos típicos se houver lacunas |
|---|---|---|---|
| Regras determinísticas no controle (PLC/CLP) | Quando decisões exigem previsibilidade e baixa latência | Definição clara de estados, intertravamentos e critérios de segurança; testes de exceção | Complexidade excessiva no controle; dificuldade de mudanças rápidas sem governança |
| Orquestração em supervisão (SCADA) com rotas de exceção | Quando há necessidade de coordenação operacional e alarmes acionáveis | Qualidade de sinal e consistência de estados; padronização de alarmes e diagnósticos | Decisões tomadas com dados defasados; falta de rastreabilidade |
| Coordenação com camada MES/produção | Quando o cenário precisa alinhar pedidos, lotes, rastreabilidade e planejamento | Integração de dados robusta; mapeamento de lote e eventos; controle de mudanças | Inconsistência entre execução real e dados do sistema; retrabalho operacional |
| Gestão de cenários baseada em eventos com validação/simulação | Quando existe variabilidade operacional e muitos “casos de borda” | Ambiente de teste/simulação; suíte de testes para cenários positivos e negativos | Automação frágil se testes forem incompletos; falha em eventos simultâneos |
Para tornar a tabela ainda mais acionável, pode-se orientar como decidir “o melhor caminho” com base em três perguntas:
- A decisão precisa ocorrer em tempo curto e previsível? Se sim, a camada de controle tende a ser dominante.
- A decisão depende de dados de qualidade e rastreabilidade que vêm de sistemas externos? Então MES/integrações devem participar, garantindo consistência e latência.
- O comportamento em falha é crítico para segurança? Se sim, o cenário precisa estar desenhado com estados seguros e intertravamentos respeitados.
9) Guia passo a passo para implementar cenários com qualidade
Para tornar a implementação mais concreta, veja um roteiro orientado por prática de engenharia. Ajuste a profundidade conforme o porte e o nível de criticidade do processo.
-
Mapeie o processo e identifique estados
- Liste estados principais (ex.: pronto, em ciclo, aguardando confirmação, exceção, bloqueado, finalizado).
- Defina sinais de entrada e saídas associados a cada estado.
- Inclua estados intermediários que representem transições reais (por exemplo, “movendo para posição”, “aguardando estabilização”, “validando qualidade”). Isso reduz decisões tomadas em momentos em que o sistema ainda está instável.
-
Desenhe os eventos e suas fontes
- Identifique onde o evento nasce (sensor, status de equipamento, evento de qualidade, comunicação).
- Defina taxa de atualização, validações de consistência e regras para sinal inválido.
- Defina o que acontece se um evento não chega: existe timeout? o cenário entra em espera? ou bloqueia?
- Crie convenções para “evento perdido” e “evento atrasado”. Em muitos projetos, esses dois casos são tratados igual, mas isso pode causar decisões erradas.
-
Especifique regras de decisão (sem ambiguidade)
- Escreva critérios em linguagem técnica: faixas, prioridade, condições de habilitação e exclusão.
- Defina comportamento em eventos simultâneos e em transições rápidas.
- Quando múltiplas regras podem disparar, defina uma política explícita de prioridade. Se não houver, o sistema pode escolher a ordem “natural” da execução (que varia com o tempo de varredura).
- Defina também “regra de consistência”: se parte do conjunto de sinais necessários está inválida, qual regra predomina (segurança, qualidade, continuidade)?
-
Projete a lógica de ações e contingências
- Determine ações padrão (quando tudo está correto) e ações de exceção (quando não está).
- Inclua alarmes com instrução e rotas de recuperação.
- Para cada ação, defina um resultado esperado e o que fazer se o resultado não ocorrer (por exemplo, falha ao atingir posição em X segundos → contingência).
- Considere ações idempotentes quando aplicável. Por exemplo, um comando de “registrar evento de lote” não deve duplicar registros se houver reenvio por comunicação instável.
-
Crie uma matriz de testes de cenários
- Prepare testes positivos (condições normais) e negativos (falhas, sinais faltantes, leituras inválidas).
- Teste também “sequências difíceis” (por exemplo, perda e retorno de comunicação).
- Inclua testes de tempo: atrasos, jitter, ordem invertida, janelas de validade. Em automação, o tempo muda a realidade.
- Inclua testes de integração: se um sistema externo (MES/SCADA/servidor) não responder, o cenário faz o quê?
-
Valide em ambiente controlado e realize piloto
- Quando possível, execute pilotos com supervisão e critérios de aceitação.
- Registre desvios e ajuste regras com rastreabilidade.
- Defina critérios de parada do piloto: quais indicadores mostram risco inaceitável e quais mostram que o ajuste está bom o suficiente.
- Garanta que o piloto contemple também os “casos feios”: baixa qualidade, sinais instáveis, variação de lote, falhas intermitentes.
-
Estabeleça governança de mudanças
- Versione regras, mantenha histórico de alterações e revise impacto em segurança e operação.
- Implemente controle de acesso e aprovação. Quem pode alterar o cenário? quem valida testes após mudança? quem libera para produção?
- Faça revisão de impacto em rastreabilidade: mudanças no cenário não podem romper como o lote é identificado e registrado.
-
Implemente melhoria contínua baseada em eventos
- Use logs para identificar exceções recorrentes.
- Refine decisões para reduzir variabilidade sem comprometer segurança.
- Crie um processo de aprendizado que conecte exceções a ajustes. Evite o “ajuste ad-hoc”. O ideal é abrir solicitações de mudança com evidência e testes de regressão.
- Quando possível, use analytics para identificar padrões de erro (por exemplo, leituras inválidas associadas a determinada condição de vibração). Mas mantenha governança e revalidação antes de aplicar ajustes.
Esse guia, quando seguido com disciplina, cria uma base que sustenta evolução. Porém, para realmente funcionar, é essencial que o time tenha um “meio de vida” para o cenário: documentação viva, logs consistentes, testes reexecutáveis e um ciclo de governança.
10) Condições e requisitos para obter resultados sustentáveis
Mesmo um “Scenario Automação” tecnicamente bem-feito pode falhar se requisitos organizacionais não estiverem presentes. As condições abaixo costumam ser determinantes:
- Definição de responsabilidades: quem aprova regras, quem valida testes, quem atua em exceções. Sem isso, o sistema pode ficar correto tecnicamente, mas travado operacionalmente.
- Padronização de nomenclatura e estados: reduz confusão na manutenção e no suporte. Isso inclui padronizar nomes de estados, alarmes, causas prováveis e códigos de evento.
- Qualidade de instrumentação: sinais consistentes e calibração adequada para reduzir decisões baseadas em erro. Cenários podem ser projetados para tolerância, mas instrumentação degradada aumenta trabalho e exceções.
- Capacidade de observabilidade: logs, auditoria e métricas para aprender com o que acontece. Observabilidade não é apenas ter logs; é ter logs úteis, com contexto, correlação por timestamp/lote e forma de navegação.
- Treinamento operacional: operadores precisam entender alarmes e rotas de contingência. Se o alarme não for compreendido, ele se torna ruído. Treinamento deve incluir exemplos reais e exercícios.
Também é importante garantir que a instrumentação e os sinais sejam projetados em conjunto com o cenário. Um erro comum é “automatizar em cima” de sinais ruins sem corrigir a causa. O cenário pode mitigar efeitos, mas o melhor é atacar as raízes: calibração, melhoria de robustez do sensor, redução de ruído eletromagnético, ajuste de filtros e melhor projeto de aterramento quando aplicável.
Outro requisito sustentável é a consistência de interfaces. Se estados e códigos forem diferentes entre SCADA, PLC e MES, o cenário perde rastreabilidade. Por isso, é útil criar um dicionário de eventos e estados, acordado entre times (controle, software, produção, qualidade e TI industrial).
11) FAQs sobre “Scenario Automação”
1. O que diferencia “Scenario Automação” de automação tradicional?
“Scenario Automação” foca na modelagem de fluxos decisórios (eventos → decisões → ações), incluindo tratamento de exceções e governança. A automação tradicional pode automatizar sequências, mas nem sempre estrutura as decisões e contingências com a mesma clareza e rastreabilidade. Em Scenario Automação, as decisões são tratadas como parte do design, com critérios explícitos e testes associados.
2. Preciso de MES para implementar cenários?
Não necessariamente. Você pode iniciar com controle e supervisão, desde que haja integração e observabilidade adequadas. O MES tende a ser relevante quando o cenário precisa alinhar ordens, lotes, rastreabilidade e regras de produção que dependem de dados corporativos. Contudo, mesmo sem MES, você pode modelar cenários locais e evoluir com integrações depois.
3. Como evitar que o cenário fique “complexo demais”?
Ao modularizar estados e regras, definir limites claros e manter uma matriz de testes. Também ajuda separar o que é determinístico no controle do que é de orquestração e diagnóstico em camadas superiores, sempre com governança de mudanças. Além disso, limitar o número de variáveis por regra e criar regras compositivas (em vez de regras gigantes) reduz complexidade cognitiva e facilita manutenção.
4. Quais são os testes mais importantes em cenários?
Além dos testes do fluxo normal, são críticos os testes negativos: sinais inválidos, falha de comunicação, eventos fora de ordem, retorno após falha e condições simultâneas. Esse conjunto reduz surpresas em produção. Em termos práticos, muitos times também priorizam testes de tempo, porque atrasos e janelas de validade costumam causar comportamentos diferentes do teste em simulação simplificada.
5. Como garantir segurança funcional e cibersegurança no contexto de cenários?
Definindo estados seguros, intertravamentos e comportamento em falhas na lógica. Em cibersegurança industrial, aplique segmentação, controle de acesso, gestão de identidades e práticas alinhadas a guias reconhecidos do setor. O ideal é envolver responsáveis técnicos desde o início do projeto, pois o cenário pode ser influenciado por dados externos e por integrações.
6. “Cenário” serve para qualquer tipo de indústria?
Em essência, sim, porque o conceito é universal: modelar decisões e exceções. Porém, o desenho e a profundidade variam conforme criticidade do processo, maturidade de dados, complexidade de integração e requisitos regulatórios. Processos mais críticos exigem estados seguros mais rigorosos, validações adicionais e testes mais abrangentes.
7. Quais evidências devo buscar após a implementação?
Procure melhoria em tempo de diagnóstico, redução de recorrência de exceções, estabilidade de execução (menos paradas não planejadas) e aumento de rastreabilidade. Se você mede e audita, consegue justificar ajustes baseados em eventos, não em percepções. Evidências típicas incluem: logs correlacionados por lote e timestamps, histórico de regras acionadas e resultado dos testes de regressão.
8. Como lidar com mudanças de processo ao longo do tempo?
Com governança: versionamento de regras, impacto avaliado, testes reexecutados e validação operacional. Mudanças “sem ciclo” tendem a quebrar consistência do Scenario Automação. Além disso, é importante revisar como mudanças de instrumentação e mudanças de parâmetros afetam thresholds, janelas de validade e critérios de decisão.
9. O que fazer quando o operador “contorna” o cenário?
Quando a operação contorna o cenário (por exemplo, ignorando alarmes ou desativando intertravamentos via permissões), isso geralmente indica falha de usabilidade, lacuna de regra ou problema de instrumentação. O caminho correto é registrar o contorno como evidência, analisar a causa (por que o cenário não atendia o caso real?) e ajustar o modelo com governança. Contornar sem evidência tende a perpetuar problemas.
10. Como lidar com dados de qualidade que são probabilísticos (ex.: visão computacional)?
Quando dados vêm com score/probabilidade, o cenário deve definir limites e tratamentos: threshold de aceitação, limiar de indecisão (quando o sistema deve pedir revalidação), e tratamento de “falha de leitura”. Além disso, deve existir rastreabilidade do score e do motivo da decisão. Isso melhora auditoria e facilita ajustes com base em estatística operacional.
12) Considerações finais: caminho prático para evoluir com maturidade
Um Scenario Automação bem construído não é um “script” de eventos; é uma estrutura de decisão operacional que trata falhas, preserva segurança e sustenta evolução. Quando você modela estados com clareza, integra sinais com confiabilidade e executa uma validação rigorosa (incluindo cenários negativos), o resultado é um sistema mais previsível, auditável e alinhado às necessidades do chão de fábrica.
Se a meta é tornar a automação mais madura, o caminho prático é começar pelo desenho: descreva eventos, decisões e ações; estabeleça contingências; e só então execute a engenharia e a integração. É nesse ponto que o cenário deixa de ser conceito e se torna vantagem competitiva operacional. E quando a maturidade aumenta, o cenário passa a funcionar como “memória operacional” da planta — capturando conhecimento, reduzindo variabilidade e apoiando melhoria contínua baseada em evidências, não em improviso.
Para consolidar maturidade, a evolução natural após a primeira implementação costuma seguir uma ordem coerente: (1) padronizar estados e contratos de sinal entre camadas; (2) ampliar a cobertura de testes, principalmente de casos de borda; (3) fortalecer observabilidade e rastreabilidade; (4) integrar decisões de qualidade e rastreabilidade com governança; (5) introduzir analytics e aprendizado com ciclos de mudança reexecutáveis. Ao seguir essa sequência, o Scenario Automação se torna sustentável ao longo do tempo e capaz de absorver mudanças sem perder previsibilidade.
Em resumo, o valor central do Scenario Automação está em transformar incerteza operacional em comportamento controlado: cada entrada tem uma lógica clara, cada exceção tem uma rota definida, e cada decisão deixa evidências. Isso gera segurança, reduz paradas e eleva a capacidade do time de evoluir a planta com consistência.
-

A Guide to Cost-Efficient Small Electric Cars for Seniors
-
Mastering Debt Consolidation: Boost Your Credit Score and Manage Interest Rates
-
Your Guide to Loans, Credit Checks, and Interest Rates
-
Affordable Independent Living: Finding the Right Senior Housing
-
Guide to Senior Living Apartments: Affordable and Comfortable Environments