Sistema de Pagamentos para Empresas: Guia Especializado
Este guia técnico explica como funciona um Sistema de Pagamentos para Empresas, ajudando a organizar aceitação de pagamentos, conciliação, segurança e conformidade. Em termos objetivos, o texto contextualiza os principais componentes do ecossistema de pagamentos e como eles impactam operação e gestão financeira no dia a dia empresarial.
O que um Sistema de Pagamentos para Empresas precisa resolver na prática
Um Sistema de Pagamentos para Empresas é, acima de tudo, a infraestrutura que permite receber valores, registrar transações com precisão e reduzir atritos entre clientes, meios de pagamento e rotinas internas de faturamento. Para qualquer organização, a diferença entre “ter pagamento” e “ter um sistema de pagamentos” costuma aparecer em três pontos: velocidade de autorização, conciliação confiável e controle operacional (regras, permissões, rotas e evidências). Um desenho bem feito também melhora a previsibilidade do caixa e facilita auditorias.
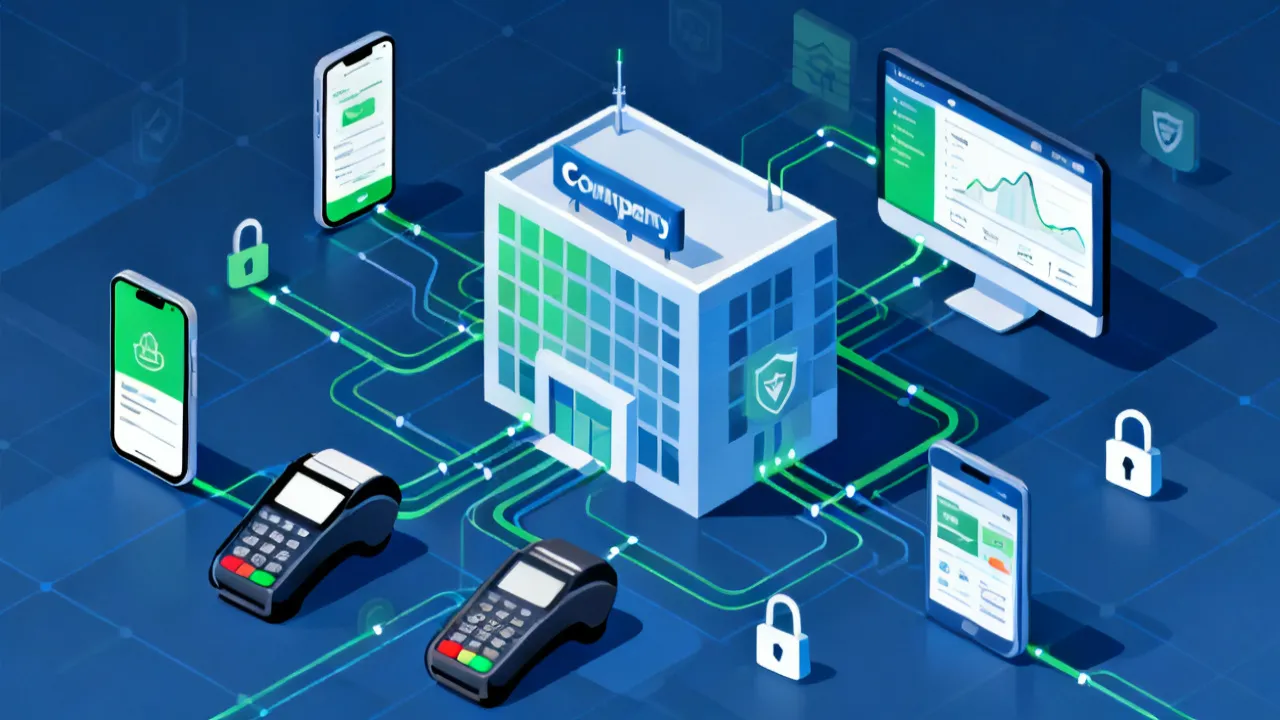
Na perspectiva de especialistas do setor, a pergunta central não é apenas “quais bandeiras ou métodos aceitar”, mas sim: como cada fluxo monetário vai ser capturado, confirmado, reconciliado e auditável? Esse encadeamento costuma envolver gateways, adquirentes, processadores, APIs, mecanismos antifraude, políticas de chargeback, além de integrações com ERP, meios de emissão e sistemas contábeis.
Entendendo o ecossistema: do cliente até a conciliação
Para compreender o valor de um Sistema de Pagamentos para Empresas, é útil visualizar as etapas típicas:
- Iniciação do pagamento: o cliente escolhe um método (cartão, transferência, carteira digital etc.) e a solicitação é encaminhada ao provedor.
- Autorização: verifica-se se há fundos/limite e se a transação cumpre regras de risco.
- Captura e liquidação: a transação passa por processos de confirmação e, mais adiante, pela liquidação financeira.
- Registro e eventos: o sistema recebe eventos (sucesso/erro, códigos de retorno, horários, identificadores) para manter rastreabilidade.
- Conciliação: os lançamentos são reconciliados com pedidos, faturas e extratos, normalmente via identificadores únicos.
Quando qualquer etapa fica “opaca” — por exemplo, sem logs consistentes, sem eventos detalhados ou com mapeamentos frágeis — a empresa tende a gastar mais tempo em conferências manuais e a correr riscos de divergência contábil.
Uma visão completa precisa incluir não só o “caminho feliz”, mas os fluxos laterais: falhas intermitentes de rede, timeouts, tentativas duplicadas, status retornando em ordens diferentes, reembolsos parciais, reprocessamentos após atualização de pedido no ERP, além de situações em que a autorização ocorre, mas a captura é adiada por regra interna (por exemplo, estoque insuficiente).
Por que empresas buscam um sistema de pagamentos (e não apenas uma conta para receber)
Um Sistema de Pagamentos para Empresas agrega valor ao tratar pagamentos como parte do processo de negócio. Para organizações que operam com e-commerce, marketplaces, recorrência (assinaturas), vendas presenciais e campanhas sazonais, o ganho costuma vir de:
- Padronização de fluxos: regras uniformes para autorização, captura e tratamento de falhas.
- Redução de divergências: maior consistência de identificadores entre pedido, pagamento e recebimento.
- Governança: permissões, trilhas de auditoria e políticas de conformidade.
- Escalabilidade: suporte a picos, múltiplas lojas, moedas (quando aplicável) e variações de métodos.
- Eficiência operacional: menos retrabalho em conciliações e estornos.
Um exemplo comum de “conta para receber” sem sistema robusto ocorre quando o time comercial implementa novos meios de pagamento rapidamente, mas o financeiro só descobre o impacto depois: taxas variam, códigos de retorno são diferentes, reembolsos chegam com referências incompatíveis com os pedidos existentes, e a reconciliação vira uma operação manual. Nesse cenário, a empresa pode até receber dinheiro, mas não consegue gerenciá-lo bem.
Por isso, quando se fala em sistema, fala-se de uma cadeia de responsabilidades: a tecnologia precisa fornecer eventos e interfaces; as regras devem traduzir status do provedor para o estado do negócio; o financeiro precisa conseguir reconciliar e justificar cada variação; a auditoria precisa de evidência; e o suporte precisa de visibilidade para resolver dúvidas do cliente.
Segurança e conformidade: requisitos que impactam design e operação
Um Sistema de Pagamentos para Empresas precisa ser arquitetado com foco em segurança e conformidade, especialmente no manuseio de dados sensíveis. Em termos de boas práticas, é essencial alinhar a solução aos requisitos de segurança do setor (como controles para reduzir exposição de dados e governança de credenciais) e às obrigações regulatórias aplicáveis ao país de operação. Em muitos cenários, o caminho adotado por empresas é integrar-se a provedores que adotam controles de segurança robustos e, internamente, estabelecer políticas de acesso, monitoramento e resposta a incidentes.
Do ponto de vista de especialista, vale considerar que “segurança” não é só tecnologia: é processo. Então, entram em cena revisões de permissões, segregação de funções (quem opera vs. quem aprova vs. quem audita), manutenção de logs imutáveis quando possível e rotinas de validação de conciliação.
Na prática, isso costuma se traduzir em decisões concretas, como:
- Minimização de dados: evitar armazenar dados que não são necessários para operar (por exemplo, evitar manter informações sensíveis quando o fluxo pode ser totalmente tokenizado).
- Segregação por ambiente: credenciais separadas por produção/homologação, com políticas diferentes de acesso.
- Controle de permissões: só usuários autorizados devem executar reembolsos, estornos ou “ajustes” em transações.
- Auditoria: logs de quem fez o quê, quando, com quais parâmetros e qual resultado.
- Monitoramento e alertas: detecção de anomalias como alta taxa de falha, aumento de chargebacks, picos de reembolsos e comportamento irregular por canal/loja.
Além disso, empresas maduras costumam tratar a segurança como parte do ciclo de vida. Não basta configurar uma vez. É necessário revisar periodicamente: permissões, rotação de chaves, dependências de integração e o impacto de mudanças de regras (por exemplo, novos meios de pagamento ou alterações de antifraude).
Integração com ERPs, lojas e contabilidade: onde os problemas aparecem
Na prática, o maior desafio de um Sistema de Pagamentos para Empresas costuma surgir na integração: como mapear pedidos e status, como lidar com reembolsos e como sincronizar eventos com o ERP. Mesmo quando o provedor de pagamentos executa a transação corretamente, o restante da cadeia precisa acompanhar.
Por isso, uma análise bem feita considera:
- Modelo de identificadores: como o pedido do cliente se relaciona com o pagamento e com o lançamento contábil.
- Tratamento de exceções: o que acontece quando a autorização falha, quando há atraso de captura ou quando ocorre chargeback.
- Regras de conciliação: critério de matching (por ID, valor, data, referência) e como lidar com casos divergentes.
- Sincronização de status: como o sistema deve atualizar o pedido no ERP e em sistemas de atendimento.
Mesmo empresas com bons sistemas internos costumam enfrentar “zonas cinzentas”: o cliente recebe um status no checkout, o ERP exibe outro estado, e o provedor de pagamentos mostra um terceiro. Sem uma linguagem única de estados e sem regras de transição, a operação sofre.
Uma abordagem útil é definir um modelo de estados do pedido alinhado com o ciclo do pagamento. Por exemplo:
- Aguardando pagamento: pedido criado, pagamento não iniciado.
- Pagamento pendente: autorização solicitada, aguarda confirmação.
- Pagamento aprovado (captura ou pré-captura): transação aprovada e/ou capturada conforme política.
- Pagamento em disputa: chargeback ou contestação iniciada.
- Pagamento reembolsado: reembolso total ou parcial confirmado.
O ponto não é que todos os meios de pagamento se encaixem perfeitamente no mesmo modelo, mas sim que a empresa estabeleça uma regra de tradução: cada evento do provedor deve atualizar o sistema interno de modo consistente e com rastreabilidade.
Outro ponto frequentemente negligenciado: idempotência. Se o provedor reenviar eventos por timeout, e a empresa tiver uma lógica que cria lançamentos duplicados, o financeiro terá retrabalho. Por isso, é crucial que o sistema de pagamentos trate eventos de forma idempotente, garantindo que “repetir a mesma entrada” não gere efeitos colaterais.
Custos e precificação: o que avaliar com seriedade
Mesmo sem indicar valores específicos aqui, um Sistema de Pagamentos para Empresas exige avaliação criteriosa de custos. Em geral, a precificação costuma envolver componentes como tarifas por transação, taxas associadas a meios de pagamento específicos, custos de processamento em determinados cenários e custos de integração/manutenção (internos ou do provedor). O ponto é que nem todo “preço por transação” representa o custo total do processo.
Recomenda-se que a empresa avalie, no mínimo:
- Taxa efetiva ao considerar reembolsos, falhas e chargebacks.
- Custo operacional de conciliação e retrabalho (tempo de equipe e risco de erro).
- Flexibilidade contratual para adicionar/remover métodos e ajustar regras.
- Custos de integração (API, webhooks, suporte, manutenção).
Quando a análise é feita com dados históricos (volume, ticket médio, sazonalidade e tipos de erro), a empresa consegue comparar soluções com mais transparência e reduzir surpresas. Por exemplo: se uma solução tem custo por transação ligeiramente menor, mas apresenta maior taxa de falha em um canal específico, o “lucro” inicial pode evaporar com custos indiretos (suporte, conversão menor, perda de receita e retrabalho financeiro).
Além disso, empresas que vendem em múltiplos canais (site próprio, marketplace, loja física, links patrocinados, recorrência) precisam avaliar se o provedor oferece estrutura para tratar custos e conciliações por canal. Um sistema que agrega tudo em “um bucket” pode simplificar relatórios, mas dificultar a auditoria e a precificação real por unidade de negócio.
Outro componente relevante é o custo do tempo de indisponibilidade. Não se trata apenas de “o provedor caiu”. Em sistemas integrados, a indisponibilidade do gateway pode gerar falhas em cadeia. Se a operação não tiver fallback e mecanismos de contingência, a empresa pode perder pedidos, atrasar expedições e aumentar pedidos de cancelamento — o que impacta diretamente a estrutura de reembolsos e o custo efetivo.
Escalabilidade: quando o sistema vira vantagem competitiva
Conforme a empresa cresce, a complexidade aumenta: mais canais, mais lojas, mais pedidos, mais variações de métodos e mais exigências de auditoria. Um Sistema de Pagamentos para Empresas bem arquitetado tende a oferecer:
- Capacidade de suportar picos com tolerância a variações de tráfego.
- Arquitetura modular para integrar novos meios de pagamento sem reescrever toda a operação.
- Observabilidade (métricas, logs e rastreabilidade) para detectar gargalos.
- Governança para manter controle sobre permissões e alterações de regra.
Além disso, empresas que atuam com recorrência (assinaturas) ou campanhas de múltiplas etapas se beneficiam de conciliação e “estado do pedido” bem definidos, porque isso afeta faturamento, atendimento e previsibilidade.
Para entender escalabilidade na prática, vale observar “eventos” como unidade de trabalho. Se uma empresa recebe milhares de webhooks por hora em períodos de campanha e o sistema interno não foi projetado para processar isso com idempotência, filas e tolerância a falhas, o gargalo aparece rapidamente. Escalabilidade, portanto, não é só “suportar mais requisições”, mas garantir integridade dos registros e consistência entre sistemas.
Também é comum que, conforme o volume cresce, surjam exigências adicionais do financeiro: conciliações mais detalhadas, necessidade de relatórios por loja/canal, rastreabilidade para auditoria e necessidade de simulações (por exemplo, “quanto vamos perder se a taxa de chargeback subir 0,2%?”). Um sistema escalável normalmente facilita esse tipo de análise, porque centraliza eventos e mantém um histórico claro.
Comparativo prático (condições, etapas e requisitos)
As informações abaixo ajudam a decidir e implementar um Sistema de Pagamentos para Empresas com base em critérios operacionais e de conformidade, funcionando como um checklist de maturidade.
| Aspecto | O que se espera | Condições/Pré-requisitos típicos | Resultados observáveis |
|---|---|---|---|
| Integração | Webhooks/eventos e APIs para sincronizar pedidos e status | Equipe técnica disponível; mapeamento de IDs; ambiente de testes | Status coerente entre checkout, ERP e conciliação |
| Conciliação | Regras claras para matching e tratamento de exceções | Extratos/lotes; padronização de referências; política de reconciliação | Menos divergências; menor tempo de conferência |
| Segurança | Controles de credenciais, logs e minimização de exposição | Políticas internas; revisão de acessos; monitoramento | Redução de risco operacional e rastreabilidade |
| Tratamento de falhas | Fluxos para autorização negada, reprocessamento e reembolsos | Planos de contingência; critérios de retry; documentação interna | Menos incidentes repetitivos |
| Chargeback e contestação | Processos e evidências padronizadas | Registro de eventos; políticas de evidência por tipo de disputa | Maior capacidade de defesa e previsibilidade |
| Relatórios e governança | Visibilidade por canal, loja e período | Acesso por perfis; trilhas de auditoria | Decisões baseadas em dados |
Guia passo a passo para implantação (com critérios de decisão)
- Mapeie os fluxos atuais: identifique como pedidos, pagamentos, reembolsos e estornos acontecem hoje (incluindo gargalos e retrabalho). Não se limite ao “checkout”; mapeie também o que ocorre após falhas, como tickets de suporte, cancelamentos e reprocessamentos.
- Defina o “modelo de verdade”: determine quais sistemas devem ser referência para status (checkout, ERP, sistema contábil) e como reconciliar divergências. Idealmente, defina um “owner” operacional para cada tipo de decisão (por exemplo: autorização é do provedor, captura é da sua regra, conciliação é do financeiro).
- Escolha meios de pagamento com base em público e uso: considere preferências do cliente e taxas/condições por meio, evitando decisões apenas por marketing. Analise também como cada meio se comporta em chargeback e em reembolsos parciais.
- Exija observabilidade desde o início: configure logs, eventos e códigos de retorno com granularidade suficiente para auditoria e suporte. Inclua correlação por identificadores (pedido, transação, evento) para que o suporte consiga rastrear em segundos.
- Construa regras de conciliação: estabeleça critérios de matching, tratamento de reprocessamentos e roteamento de exceções para o time responsável. Defina também rotinas de “reconciliação automática” vs. “reconciliação assistida”.
- Faça testes de ponta a ponta: valide casos de falha, reembolsos, atrasos, duplicidades e variações de status. Planeje cenários como: autorização aprovada, mas captura adiada; reembolso antes da liquidação; e reenvio de webhook com mesma transação.
- Treine times e crie playbooks: suporte, financeiro e tecnologia devem saber o que fazer em cada tipo de evento. Playbooks devem responder perguntas do dia a dia: “o que comunicamos ao cliente?”, “quem faz o ajuste?”, “qual evidência anexamos?”, “qual SLA aplicamos?”.
- Ative e monitore com marcos: início com volume controlado, métricas de falhas e ajuste de regras conforme aprendizado. Use marcos que permitam rollback: se a taxa de divergência crescer acima de um limite, interrompa a expansão.
- Reavalie periodicamente: revise custos efetivos, taxas de falha, motivos de chargeback e desempenho por canal. A cada mudança relevante (novo método, nova campanha, alteração de regras antifraude), reavalie o impacto nos fluxos de conciliação e suporte.
Fontes confiáveis e base de referência
Para que a análise seja objetiva, recomenda-se alinhar decisões com diretrizes e padrões amplamente aceitos no setor. Como referência geral, organizações como o PCI Security Standards Council publicam orientações e requisitos relacionados à segurança de dados de pagamento; já relatórios do Banco de Compensações Internacionais (BIS) e estudos do ecossistema financeiro frequentemente contextualizam tendências de infraestrutura e risco em pagamentos. Consulte sempre as versões mais atuais das publicações relevantes antes de fechar uma decisão de arquitetura ou conformidade.
Além dessas referências, muitas empresas também utilizam guias internos de conformidade e padrões operacionais, como políticas de gestão de incidentes, critérios de retenção de evidências e documentação de processos. A importância disso cresce quando o negócio está sujeito a auditorias frequentes, como empresas que atuam em ambientes regulados, mercados com alto volume de transações ou organizações que operam com credenciais em múltiplas unidades.
O que o sistema precisa resolver na prática, além do processamento
Até aqui, o foco foi explicar o ecossistema e os requisitos de integração. Mas, quando equipes conversam com o time de pagamentos, normalmente emergem problemas “práticos” que não aparecem em campanhas ou no material comercial do provedor. A seguir, listam-se desafios comuns que o sistema precisa resolver de ponta a ponta.
1) A empresa precisa manter rastreabilidade do dinheiro
Rastreabilidade significa conseguir responder, com rapidez e evidência, perguntas do tipo:
- “Esse valor corresponde a qual pedido e qual item vendido?”
- “A transação foi autorizada quando? Capturada quando? Liquidada quando?”
- “Qual foi o código de retorno e qual interpretação foi aplicada?”
- “Quem executou o reembolso e com qual justificativa?”
Sem rastreabilidade, a conciliação vira uma tarefa frágil e a auditoria vira um processo lento. Com rastreabilidade adequada, a empresa reduz o tempo de conferência e consegue corrigir rapidamente divergências.
Para isso, o sistema costuma exigir um modelo de dados consistente e uma correlação de IDs entre sistemas. Exemplos de chaves úteis:
- Identificador interno do pedido (o “ID do negócio”).
- Identificador de transação do provedor (o “ID do pagamento”).
- Identificador de autorização/captura (quando aplicável).
- Identificador de evento (para logs e idempotência).
Quando a correlação existe, até incidentes complexos ficam mais fáceis de investigar. Quando não existe, a empresa depende de adivinhação: “parece que foi esse pagamento” ou “talvez o estorno esteja atrasado”.
2) O sistema precisa traduzir status sem criar “contradições”
Um problema recorrente em integrações é a divergência de status entre canais e sistemas internos. Por exemplo: o provedor pode sinalizar “capturado”, mas o ERP ainda está em “aguardando pagamento”; ou o ERP pode marcar como “pago” enquanto a liquidação financeira ainda não ocorreu. Essas contradições não são apenas confusas para o suporte: elas geram decisões erradas.
Para resolver isso, o sistema precisa:
- Ter uma tabela de mapeamento de status (do provedor → do seu sistema).
- Definir regras de transição (o que pode acontecer depois de cada estado).
- Tratar eventos fora de ordem (quando a captura chega antes do evento de aprovação, por exemplo).
- Exigir idempotência para evitar duplicidades.
Além disso, é recomendável separar estados financeiros e estados operacionais. “Pedido pago” pode significar diferentes coisas: em alguns negócios, significa “autorizado”; em outros, “capturado”; em outros, “liquidado”. Uma governança clara evita que times diferentes tenham entendimentos diferentes.
3) O sistema precisa suportar o ciclo completo de exceções
Pagamentos não falham apenas em um lugar; eles falham em etapas. O sistema precisa suportar e registrar exceções de modo consistente:
- Autorização negada: o pedido deve ser cancelado? Colocado em pendência? Oferecer novo método ao cliente?
- Timeouts: a empresa recebeu a resposta ou apenas o request ficou sem retorno? Existe risco de duplicidade?
- Captura atrasada: por regra interna, estoque, produção ou expedição pode atrasar a captura.
- Reembolsos parciais: quando parte do pedido é cancelada e a empresa precisa refletir valores corretamente.
- Chargeback e disputas: precisa de evidências, categorização por motivo e rotinas de contestação.
Um sistema de pagamentos “de verdade” define como cada exceção afeta:
- O estado do pedido.
- O comportamento do atendimento ao cliente.
- O comportamento do financeiro (conciliar automaticamente ou revisar manualmente).
- O comportamento da auditoria (quais evidências ficam disponíveis).
Sem isso, exceções viram “incidentes” recorrentes e aumentam o custo operacional.
4) O sistema precisa melhorar a experiência do cliente (mesmo sendo “back office”)
À primeira vista, pagamentos parecem uma camada técnica. Mas a experiência do cliente depende dos detalhes. Uma boa arquitetura reduz:
- Mensagens confusas (“pagamento falhou” quando o pagamento foi aprovado).
- Repetição de tentativas que geram múltiplas cobranças (quando o sistema não é idempotente).
- Atrasos na atualização de status (quando webhooks não são tratados adequadamente).
Para resolver isso, o sistema deve:
- Oferecer uma camada de status transparente (ex.: “pagamento em análise”, “processando”, “concluído”).
- Atualizar o cliente com base nos eventos reais.
- Garantir que suporte e atendimento consigam confirmar rapidamente o estado do pagamento.
Em empresas com alto volume de atendimento, isso reduz carga operacional e melhora CSAT.
5) O sistema precisa suportar múltiplos tipos de negócio
Nem todo negócio é “venda única”. Existem cenários que exigem design específico:
- Recorrência (assinaturas): pagamentos precisam acompanhar ciclos de cobrança, falhas recorrentes e tentativas programadas. Também é necessário refletir “cancelado”, “pausado”, “inadimplente” e reativação.
- Marketplaces: pagamentos podem envolver repasses, comissões e divisão de valores entre vendedores e plataforma. Cada transação deve ser mapeada com critérios de rateio e evidências.
- Venda com etapas: parte do valor pode ser capturada hoje e o restante capturado após entrega (ou após confirmação do cliente). Isso exige regras de captura e reembolso diferentes.
- Vendas presenciais: processos offline (autorizações pendentes, conciliação diária, reprocessamento) exigem rotinas específicas e integração diferente.
Um sistema de pagamentos precisa ser flexível para suportar essas variações sem virar um “frankenstein” difícil de manter.
6) O sistema precisa reduzir retrabalho do financeiro
Conciliação é um dos pontos mais sensíveis. Um sistema precisa tornar possível:
- Executar matching automático com alta taxa de acerto.
- Tratar divergências com regras determinísticas.
- Separar casos que podem ser resolvidos automaticamente daqueles que precisam de revisão humana.
- Rastrear o motivo da divergência (sem isso, a correção vira “tentativa e erro”).
Para isso, conciliação não deve ser um processo “morno”. O ideal é tratar como um fluxo:
- Ingestão de extratos/lotes.
- Normalização de campos (valores, datas, referências).
- Matching com pedidos/transações.
- Classificação de divergências (o que ocorreu e por quê).
- Resolução (automática ou assistida).
- Fechamento do período e evidências.
Quando esses passos existem, o financeiro ganha previsibilidade e reduz risco contábil.
7) O sistema precisa suportar chargeback com evidência organizada
Chargeback e disputas são o ponto onde rastreabilidade e evidências realmente “se pagam”. Um sistema robusto precisa:
- Registrar eventos e timestamps que ajudem a demonstrar ciclo de venda e entrega.
- Manter dados que suportem contestação (por exemplo, comprovantes, logs de comunicação, status de entrega, políticas exibidas ao cliente).
- Permitir categorizar o motivo do chargeback e anexar evidências apropriadas.
- Organizar o fluxo de resposta com prazos (SLA de contestação).
Também é importante que o sistema conecte chargeback ao processo comercial. Se a contestação é frequente por um motivo específico (por exemplo, “mercadoria não recebida” em uma região), a empresa precisa identificar causa raiz e ajustar processo — não apenas “responder disputas”.
8) O sistema precisa se integrar à governança interna
Governança não é apenas “ter senha”. É definir:
- Quem pode executar quais ações (reembolso total, reembolso parcial, cancelar pedido, ajustar conciliação).
- Como aprovações funcionam (quando necessário).
- Como registrar a justificativa e a evidência.
- Como auditar alterações de regra (por exemplo, quando uma regra antifraude ou uma política de captura muda).
Um sistema de pagamentos bem implementado normalmente inclui trilhas de auditoria que permitem responder auditorias internas e externas com rapidez. Isso reduz risco e torna mais fácil demonstrar controles.
9) O sistema precisa ser observável: métricas, logs e alertas
Em pagamentos, “ver” é tão importante quanto “fazer”. O sistema deve expor métricas e logs que permitam responder rapidamente a incidentes e a mudanças de comportamento.
Exemplos de métricas úteis:
- Taxa de autorização aprovada vs. negada por método e por loja/canal.
- Tempo médio entre autorização e captura.
- Taxa de falha por código de retorno.
- Volume de reembolsos e taxa de reembolsos por motivo.
- Taxa de divergência de conciliação por período.
- Volume de eventos processados vs. eventos em fila/pendentes.
- Incidência de chargeback por motivo e tendência temporal.
Sem observabilidade, a empresa aprende com atraso: percebe queda de conversão ou aumento de retrabalho quando o problema já está em produção. Observabilidade permite agir antes.
10) O sistema precisa ter contingência e “modo degrade”
Qualquer infraestrutura pode falhar. A questão é: como a empresa responde? Um sistema de pagamentos precisa contemplar contingência para:
- Queda momentânea do provedor (fallback de método, fila de tentativas).
- Timeouts em APIs (tentativas com idempotência e limites).
- Falhas de processamento de webhook (reprocessamento e DLQ/filas com auditoria).
- Indisponibilidade parcial (ex.: autorização ok, captura falhando; ou conciliação em atraso).
O objetivo do modo degrade é preservar integridade e experiência do cliente. Por exemplo: se o status do pagamento não puder ser confirmado em tempo, o sistema pode direcionar o cliente para uma página de atualização e não finalizar o pedido operando no “escuro”.
11) O sistema precisa lidar com dados e retenção com cuidado
Além de segurança, há a dimensão de retenção e governança de dados. Empresas precisam definir:
- Por quanto tempo guardar eventos e logs associados a transações.
- Que dados são necessários para auditoria e contestação.
- Como anonimizar ou reduzir dados quando não houver necessidade.
- Quais integrações compartilham quais dados e com que finalidade.
Esse cuidado é importante tanto para reduzir risco quanto para cumprir obrigações de privacidade e políticas internas.
12) O sistema precisa facilitar operação diária (não só projeto)
Um erro comum é projetar um sistema “para funcionar”, mas esquecer do “para operar”. Equipes precisam de:
- Telas ou relatórios claros para suporte e financeiro.
- Capacidade de identificar rapidamente onde está o problema (checkout, provedor, integração, conciliação).
- Ações seguras com validações (por exemplo, não permitir reembolso sem confirmação de elegibilidade).
- Documentação interna e treinamento para novos membros do time.
Quando a operação diária fica difícil, o sistema vira fonte de incidentes e aumenta custo. Quando a operação é fácil, incidentes diminuem e a equipe ganha tempo.
Como transformar pagamentos em “processo gerenciável”
Um ponto-chave do Sistema de Pagamentos para Empresas é transformar pagamentos em um processo com disciplina: regras, eventos, evidências e controle. Quando isso acontece, a empresa não depende de “conhecimento tácito” de poucas pessoas. A operação fica escalável e repetível.
Isso se manifesta em três efeitos visíveis:
- Menos divergências entre pedido, pagamento e contabilidade.
- Menor tempo de resolução quando há exceções.
- Maior previsibilidade de caixa, porque a empresa entende quando ocorre autorização, quando ocorre captura e quando ocorre liquidação.
Para o gestor, isso significa previsibilidade e governança. Para o time financeiro, significa conciliação com menos ruído e melhor rastreabilidade. Para a tecnologia, significa integrações menos frágeis e monitoramento efetivo.
Roteiro adicional: perguntas que ajudam a escolher (e não apenas implementar)
Além do guia de implantação, há perguntas que ajudam a evitar escolhas ruins. Em geral, elas testam se o sistema vai resolver os problemas reais do dia a dia:
- Quais eventos você recebe e com que granularidade? (sucesso/erro é pouco; é preciso entender códigos, timestamps e identificadores.)
- O sistema é idempotente por padrão? (webhooks duplicados não podem gerar duplicidade contábil.)
- Como funciona o matching na conciliação? (quais chaves e como trata exceções.)
- Como reembolsos são representados e reconciliados? (especialmente reembolsos parciais.)
- Como o suporte consulta transações? (existe um painel, relatórios, ou API para consulta?)
- Como evidências para chargeback são obtidas? (quais dados ficam disponíveis e como organizar por motivo.)
- Existe governança e trilha de auditoria? (quem executa ações e quem aprova.)
- Quais métricas e alertas existem? (taxas de falha, divergência, tempo de processamento.)
- Qual o plano de contingência em falhas? (fila, reprocessamento, rollback.)
- Quão fácil é incluir novos métodos? (capacidade modular e documentação.)
Quando essas respostas são claras e operáveis, a implementação tende a ser mais segura e com menos surpresas.
Boas práticas para uma conciliação mais “automática” e confiável
Conciliação automática não é mágica: ela é construída com dados consistentes e regras determinísticas. Algumas práticas ajudam a elevar a taxa de matching:
- Padronização de referências: garantir que o ID do pedido e o ID de transação estejam sempre presentes e corretamente propagados.
- Normalização de valores: lidar com casas decimais, moeda e arredondamentos para evitar divergências por centavos.
- Tratamento de datas: garantir interpretação correta de timezone e eventos “com atraso”.
- Regras por tipo de transação: matching de captura vs. reembolso vs. chargeback com critérios diferentes.
- Fallback de matching: quando a referência principal não casa, aplicar heurísticas controladas (com limite de confiança) e sinalizar casos para revisão.
- Fechamento por período: definir janelas de conciliação e congelar critérios, evitando alterações retroativas sem evidência.
Ao aplicar essas práticas, a empresa reduz divergências e diminui risco de erro contábil.
Como medir se o sistema está funcionando bem (além de “deu certo”)
Uma empresa deve acompanhar métricas como:
- Taxa de aprovação/negação por canal e por meio de pagamento.
- Tempo de tratamento de eventos (da chegada do webhook até atualização no ERP).
- Taxa de divergência na conciliação e tempo médio de resolução.
- Volume de reprocessamentos e incidência de falhas em filas.
- Incidência de disputas (com classificação por motivo).
- Taxa de reembolsos por motivo (cancelamento de pedido, fraude, erro operacional).
Além das métricas, é importante definir indicadores de qualidade do processo (por exemplo: “quantos pedidos ficam por mais de X horas sem atualização de status?”). Isso cria visibilidade para melhorar a experiência do cliente e reduzir carga do suporte.
FAQs sobre Sistema de Pagamentos para Empresas
1) O que é um Sistema de Pagamentos para Empresas, em termos práticos?
É a combinação de tecnologia e regras que permite processar pagamentos, registrar eventos, conciliar valores com pedidos/faturas e administrar exceções (falhas, reembolsos e disputas). Na prática, ele conecta canais de venda ao processamento e às rotinas financeiras da empresa.
2) Em quanto tempo uma empresa consegue implementar?
O prazo depende do escopo (integração com ERP, conciliação, testes de falhas e treinamento). Projetos bem delimitados costumam ser implementados em fases, começando por um conjunto de métodos/canais e evoluindo conforme maturidade e resultados. Em geral, a maior variação de prazo costuma estar no tempo para conciliação e para testes de exceções (não apenas no desenvolvimento da integração básica).
3) Qual é o maior risco ao escolher uma solução sem planejamento?
Normalmente, o risco não é só falha no processamento em si, mas divergência de status e dificuldades de conciliação. Isso pode gerar retrabalho no financeiro e inconsistências contábeis. Outro risco comum é criar dependência de processos manuais que funcionam no começo, mas que quebram quando o volume aumenta.
4) Como medir se o sistema está funcionando bem?
Uma empresa deve acompanhar métricas como taxa de aprovação/negação por canal, tempo de tratamento de eventos, taxa de divergência na conciliação, volume de reprocessamentos e incidência de disputas (com classificação por motivo). Também é útil monitorar “saúde operacional” (fila de eventos, latência de atualização e taxa de falha por código de retorno).
5) Preciso de time técnico para usar um sistema de pagamentos?
Em muitos casos, sim — ao menos para integrar APIs/webhooks, configurar regras e manter rotinas. Contudo, o grau de esforço varia conforme a maturidade dos sistemas atuais e a complexidade do negócio (recorrência, múltiplas lojas, integrações legadas). Em empresas muito pequenas, pode ser possível começar com implementação mais simples, mas a conciliação e o tratamento de exceções ainda exigem algum nível de competência.
6) Como lidar com chargeback e disputas?
O ponto decisivo é ter rastreabilidade: registros consistentes de eventos, evidências e políticas internas de resposta. O sistema deve permitir organizar dados por transação e apoiar o fluxo de contestação. É essencial também categorizar os motivos para reduzir repetição do problema (ajustando políticas, comunicação com cliente e processo de entrega).
7) Segurança é responsabilidade de quem: empresa ou provedor?
É responsabilidade compartilhada. A empresa deve garantir governança interna (acessos, processos, monitoramento) e o provedor normalmente oferece controles técnicos e mecanismos de segurança. O desenho deve esclarecer claramente responsabilidades e requisitos. Além disso, é importante definir rotinas de rotação de credenciais, gestão de permissões e procedimentos de auditoria.
8) Devo comparar soluções apenas por custo por transação?
Não. O custo efetivo deve incluir impacto operacional (conciliação, retrabalho, tempo de resposta), riscos de divergência e custos associados a falhas e exceções. Além do custo, deve-se comparar qualidade de integração, observabilidade, maturidade de documentação, facilidade de implementar novos meios e capacidade de suportar exceções sem criar caos.
Decisão final: como transformar pagamentos em processo gerenciável
Quando bem implementado, um Sistema de Pagamentos para Empresas deixa de ser “uma etapa do checkout” e passa a ser um componente gerenciável do negócio: gera evidências, reduz divergências e organiza decisões financeiras. Para o gestor, isso significa previsibilidade; para o time financeiro, significa conciliação com menos ruído; para a tecnologia, significa integrações menos frágeis e monitoramento mais efetivo.
Se a sua empresa está revisando fluxos, avaliando integração ou reorganizando governança, a abordagem mais sólida é tratar pagamentos como um sistema completo: eventos bem definidos, regras claras e rastreabilidade contínua. Assim, o crescimento deixa de ampliar problemas e passa a ampliar capacidades.
-
A Guide to Cost-Efficient Small Electric Cars for Seniors
-
Mastering Debt Consolidation: Boost Your Credit Score and Manage Interest Rates
-
Your Guide to Loans, Credit Checks, and Interest Rates
-
Affordable Independent Living: Finding the Right Senior Housing
-
Guide to Senior Living Apartments: Affordable and Comfortable Environments